北朝鮮関連グループが3万台以上のデバイスに感染、暗号資産ウォレットを標的に
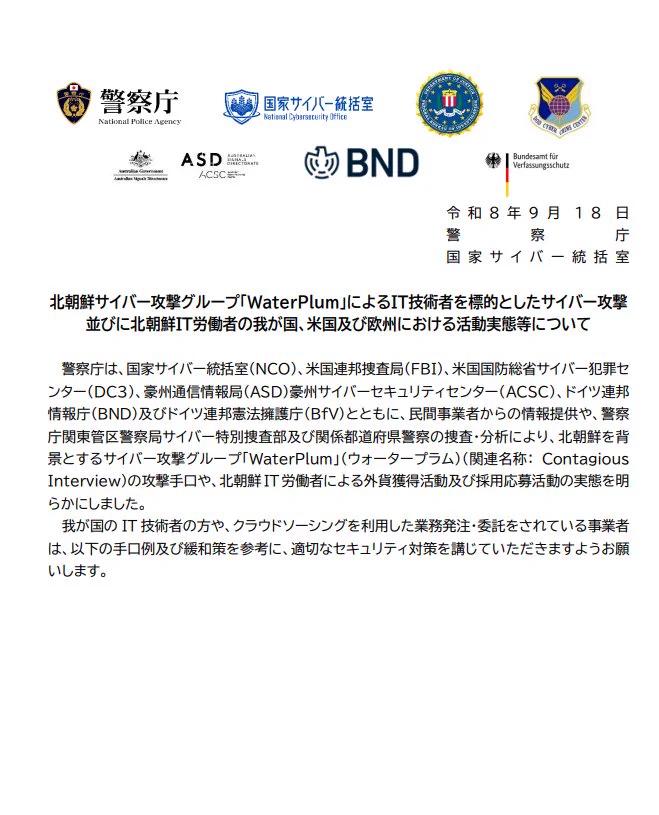
日本の警察庁とFBIによると、北朝鮮に関連するグループ「WaterPlum」が、100以上の国と地域で3万台以上のデバイスに感染させ、7,000以上の暗号資産ウォレットからデータを盗み出した。この攻撃は偽の求人機会などを通じて行われた。
要約は原文をもとに AI が作成しました。投資助言ではありません。
 コインスクープ世界中の暗号資産ニュースを一つに
日本の警察庁とFBIによると、北朝鮮に関連するグループ「WaterPlum」が、100以上の国と地域で3万台以上のデバイスに感染させ、7,000以上の暗号資産ウォレットからデータを盗み出した。この攻撃は偽の求人機会などを通じて行われた。
要約は原文をもとに AI が作成しました。投資助言ではありません。