歐盟《網路韌性法案》生效:加密錢包製造商須在 24 小時內通報安全漏洞
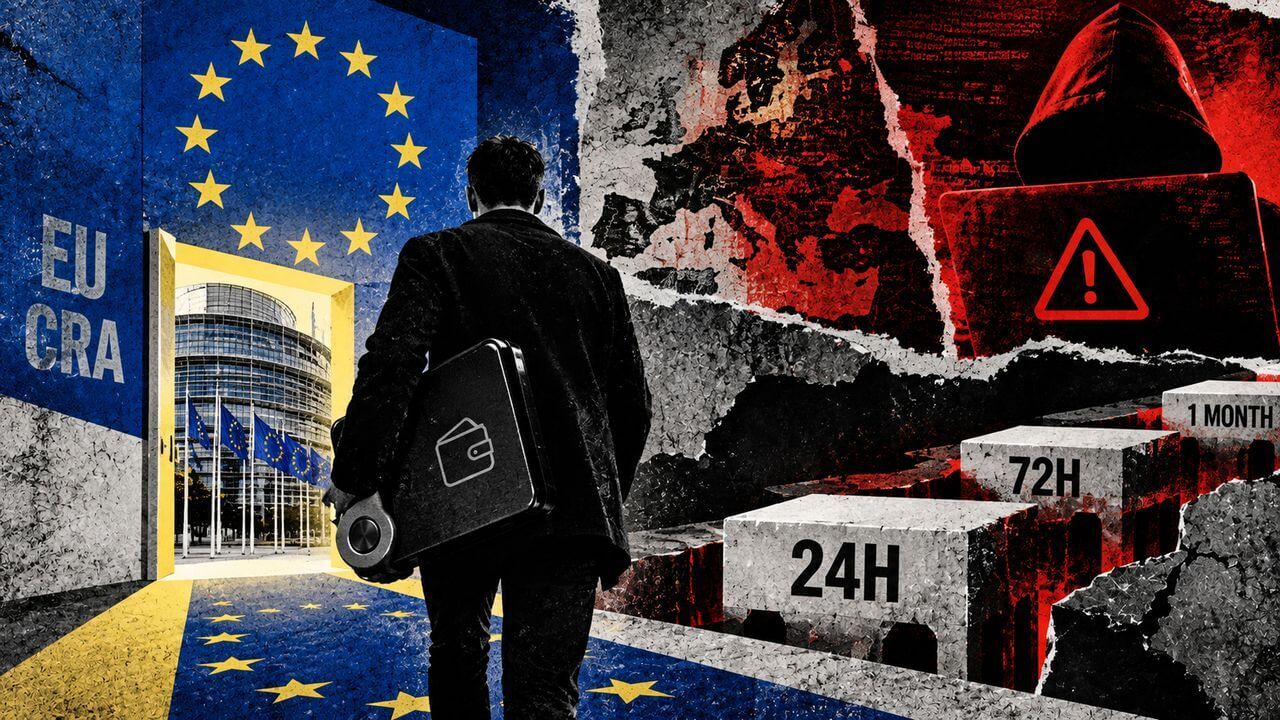
根據歐盟於 2026 年 9 月 11 日生效的《網路韌性法案》(CRA),凡符合歐盟產品測試標準的連網硬體錢包或軟體錢包製造商,若發現產品遭主動利用的漏洞或發生嚴重安全事件,必須在 24 小時內向網路安全主管機關通報。該法案適用於歐盟市場內具備數位元素的產品,製造商需在 72 小時內提交更詳細的報告,說明漏洞細節、影響範圍及緩解措施。
 CoinScoop匯集全球加密貨幣新聞
根據歐盟於 2026 年 9 月 11 日生效的《網路韌性法案》(CRA),凡符合歐盟產品測試標準的連網硬體錢包或軟體錢包製造商,若發現產品遭主動利用的漏洞或發生嚴重安全事件,必須在 24 小時內向網路安全主管機關通報。該法案適用於歐盟市場內具備數位元素的產品,製造商需在 72 小時內提交更詳細的報告,說明漏洞細節、影響範圍及緩解措施。