惡意軟體清理後,「複製貼上」加密貨幣地址攻擊仍威脅用戶
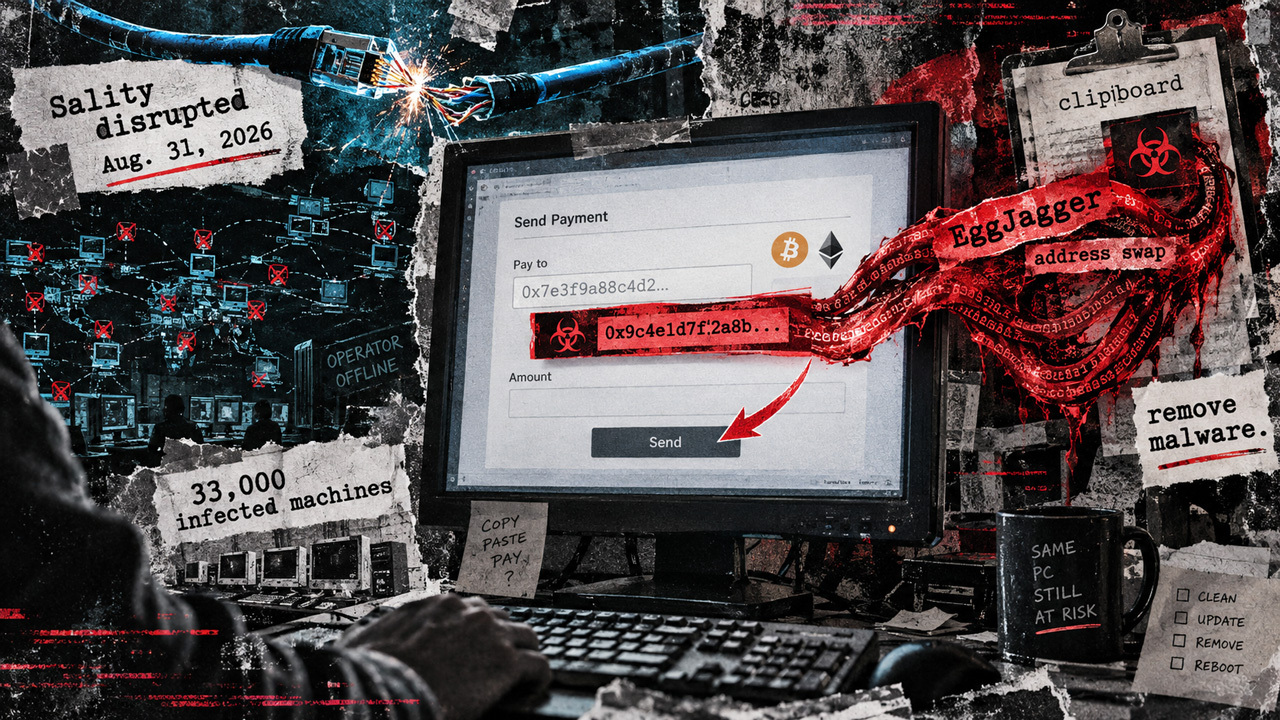
資安公司 CrowdStrike 表示,儘管 8 月 31 日的干預行動已阻斷惡意軟體的有效載荷傳遞,但已安裝在用戶設備上的惡意軟體仍具備竄改加密貨幣支付地址的能力,持續對用戶構成威脅。
摘要由 AI 依據原文撰寫,並非投資建議。
 CoinScoop匯集全球加密貨幣新聞
資安公司 CrowdStrike 表示,儘管 8 月 31 日的干預行動已阻斷惡意軟體的有效載荷傳遞,但已安裝在用戶設備上的惡意軟體仍具備竄改加密貨幣支付地址的能力,持續對用戶構成威脅。
摘要由 AI 依據原文撰寫,並非投資建議。