加密货币地址“复制粘贴攻击”持续威胁用户,恶意软件清理后风险犹存
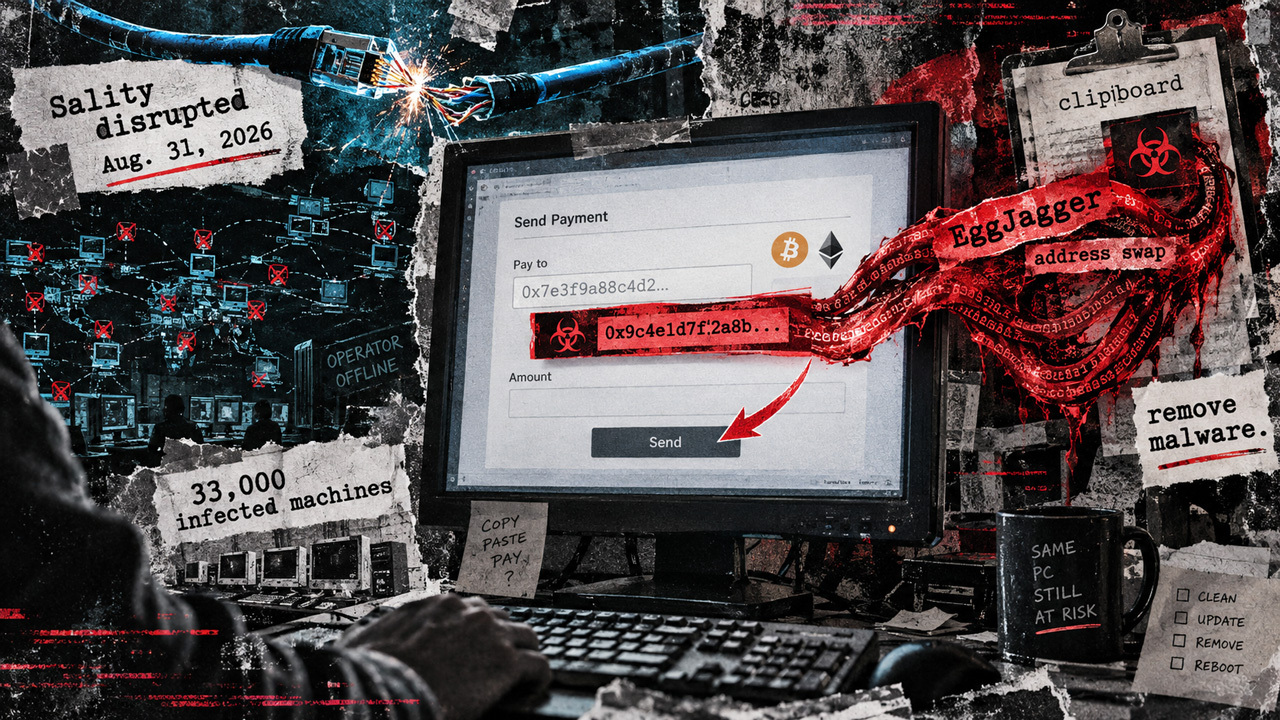
CrowdStrike 表示,尽管 8 月 31 日的干扰行动切断了恶意软件的新载荷投递,但已安装的恶意软件仍具备篡改加密货币支付地址的能力,用户仍需警惕“复制粘贴攻击”。
摘要由 AI 依据原文撰写,并非投资建议。
 CoinScoop汇集全球加密货币新闻
CrowdStrike 表示,尽管 8 月 31 日的干扰行动切断了恶意软件的新载荷投递,但已安装的恶意软件仍具备篡改加密货币支付地址的能力,用户仍需警惕“复制粘贴攻击”。
摘要由 AI 依据原文撰写,并非投资建议。