 CoinScoop
Fabricantes de carteiras cripto devem notificar autoridades sobre vulnerabilidades em até 24 horas na UE
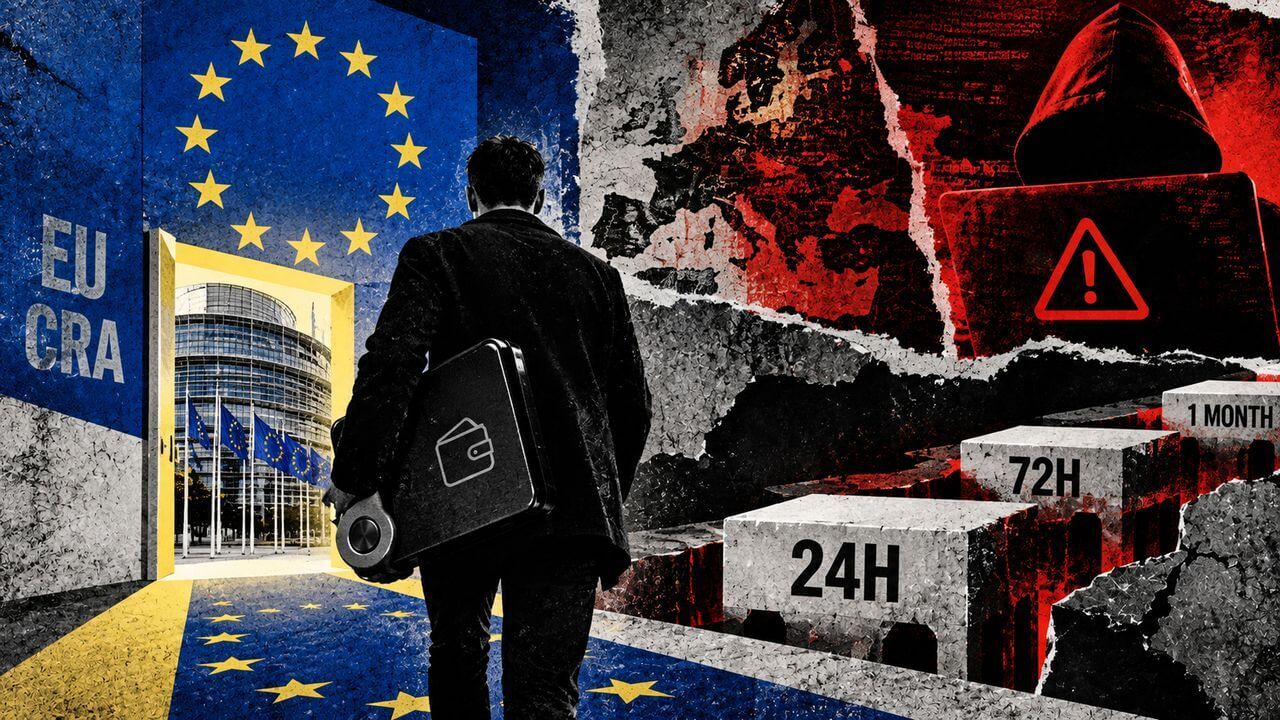
Sob a Lei de Resiliência Cibernética (CRA) da União Europeia, que entrou em vigor em 11 de setembro de 2026, fabricantes de carteiras de hardware e software conectadas agora são obrigados a reportar vulnerabilidades exploradas ativamente ou incidentes de segurança graves às autoridades cibernéticas em até 24 horas. A norma abrange produtos com elementos digitais disponibilizados no mercado europeu que possuam conexão direta ou indireta a redes. Após o alerta inicial, uma notificação detalhada contendo informações sobre o produto, a falha e medidas corretivas deve ser enviada em até 72 horas.
Os resumos são escritos por IA a partir do artigo original. Não é recomendação de investimento.