암호화폐 주소 바꿔치기 악성코드, 제거 후에도 사용자 위협
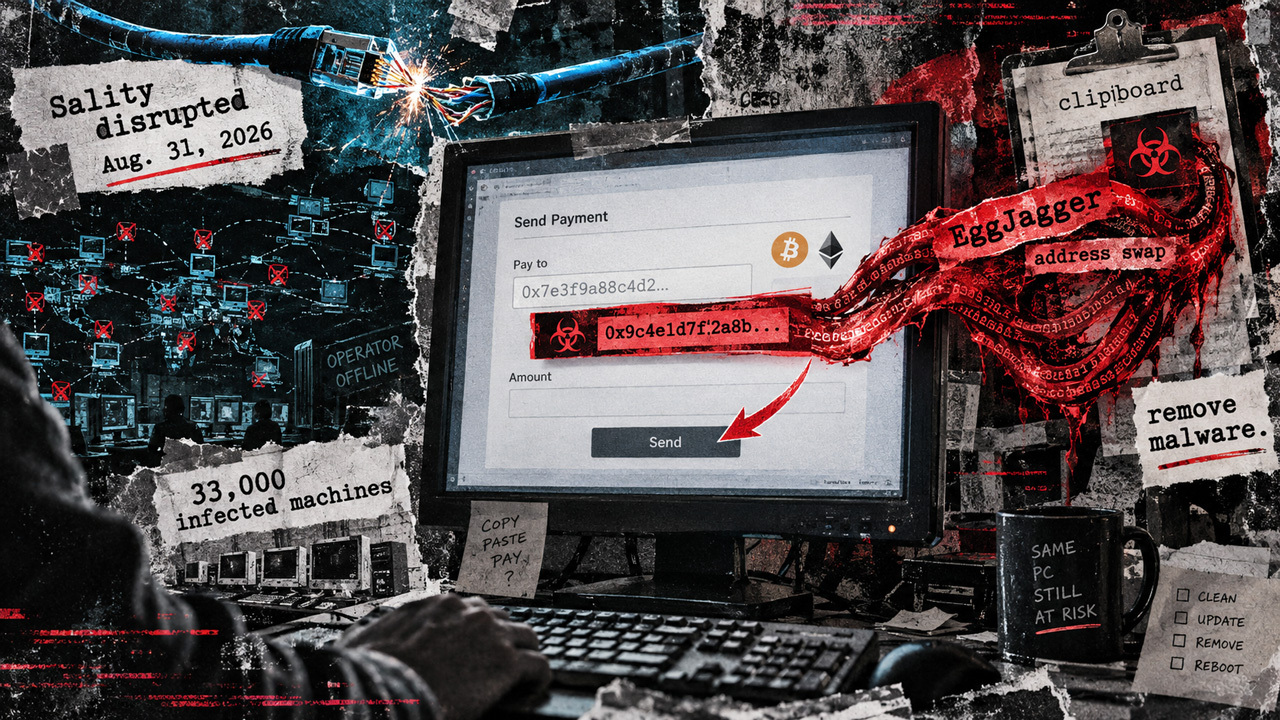
크라우드스트라이크(CrowdStrike)는 지난 8월 31일 악성코드의 신규 페이로드 전달을 차단했으나, 이미 설치된 악성코드는 여전히 암호화폐 결제 주소를 바꿔치기할 수 있다고 경고했다. 기존에 감염된 기기 사용자는 여전히 자산 탈취 위험에 노출되어 있다는 신호로 읽힌다.
요약은 원문을 바탕으로 AI가 작성했어요. 투자 조언이 아닙니다.
 코인스쿱전 세계 암호화폐 종합 뉴스채널
크라우드스트라이크(CrowdStrike)는 지난 8월 31일 악성코드의 신규 페이로드 전달을 차단했으나, 이미 설치된 악성코드는 여전히 암호화폐 결제 주소를 바꿔치기할 수 있다고 경고했다. 기존에 감염된 기기 사용자는 여전히 자산 탈취 위험에 노출되어 있다는 신호로 읽힌다.
요약은 원문을 바탕으로 AI가 작성했어요. 투자 조언이 아닙니다.