 コインスクープ
悪意あるiPhoneアプリ「Fomopeek」、iOSサンドボックスを突破し58万ドル相当のUSDTを窃取
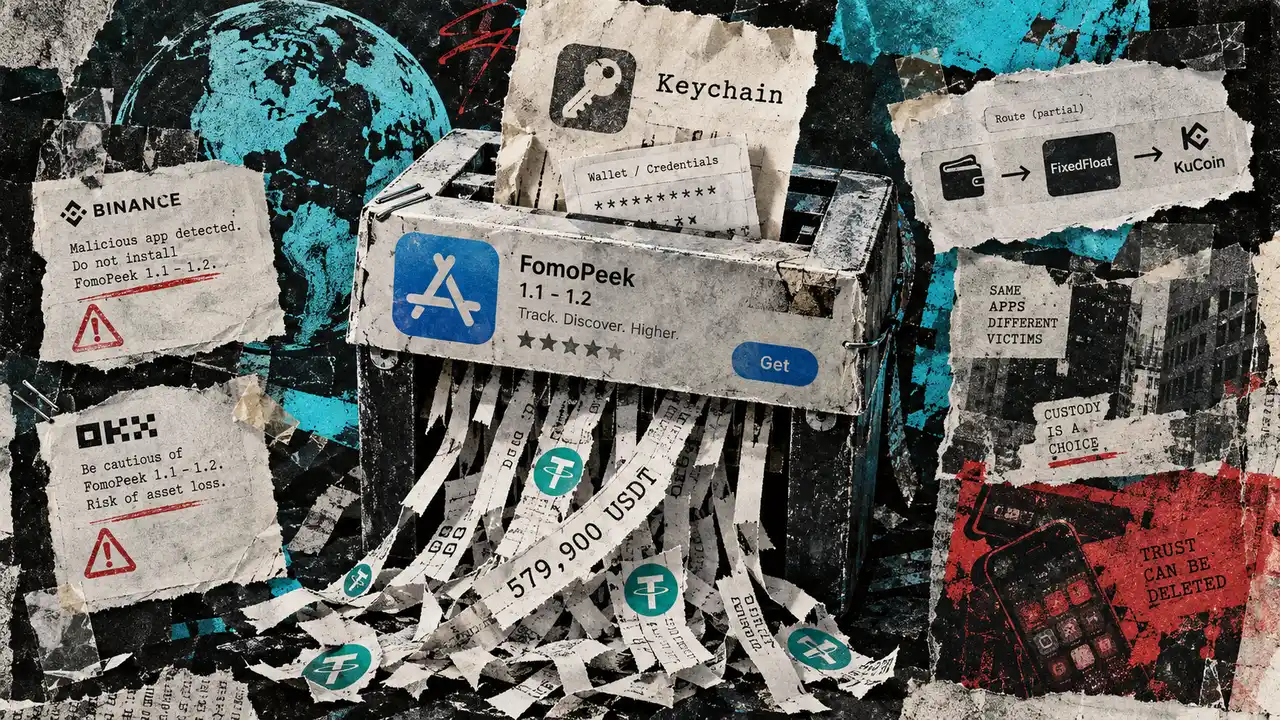
AppleのApp Storeで配信されていたiPhoneアプリ「Fomopeek」に、ユーザーの資産を盗む悪意あるモジュールが組み込まれていたことが判明した。ブロックチェーンセキュリティ企業SlowMistとOKXの調査によると、同アプリはiOSのサンドボックス機能を回避し、Keychainに保存された秘密鍵やシードフレーズ、ログイン情報に不正アクセスする仕組みを備えていた。これにより、約58万ドル相当のテザー(USDT)が被害に遭った。被害者はアプリをインストールするだけで、ウォレットを接続せずとも情報を抜き取られるリスクにさらされていた。
要約は原文をもとに AI が作成しました。投資助言ではありません。