 CoinScoop
Vulnerabilidad en antiguas aprobaciones de Magic Eden pone en riesgo activos de usuarios
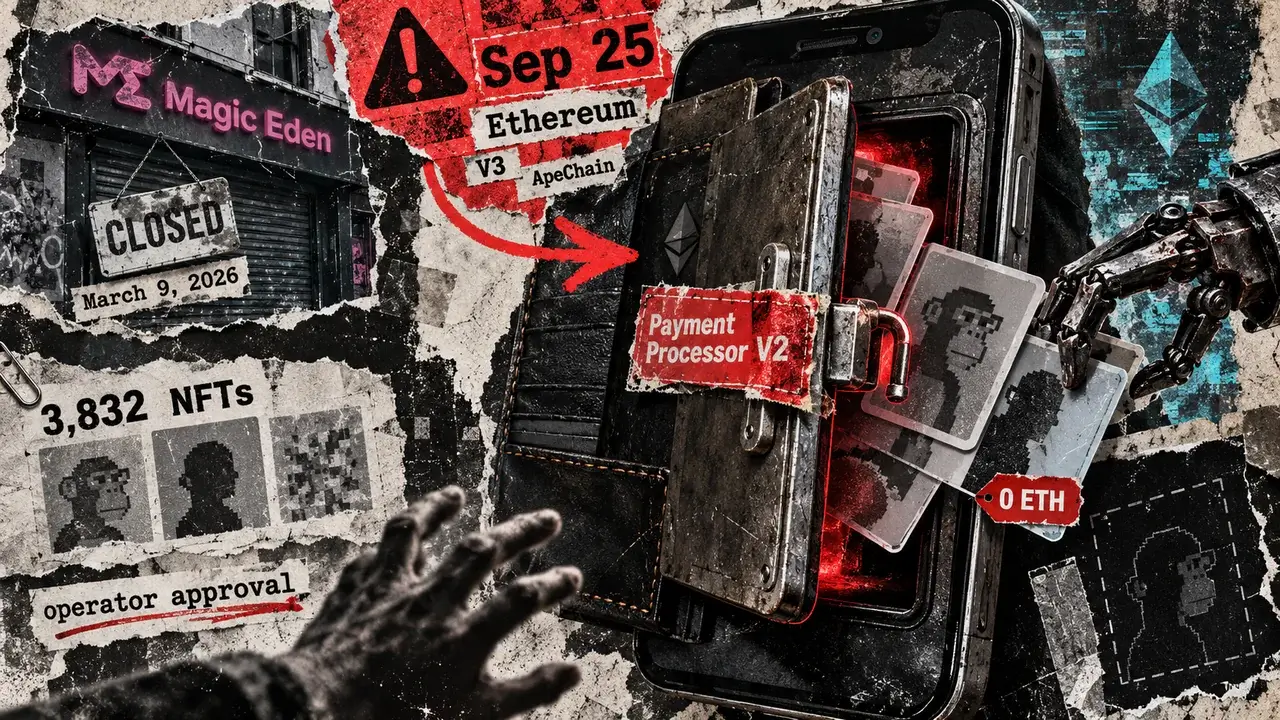
El servicio de seguridad Revoke.cash advirtió que una vulnerabilidad en el procesador de pagos V2 de Limit Break afecta a usuarios que aún mantienen aprobaciones activas de Magic Eden en Ethereum. El investigador 0xQuit transfirió 3,832 NFT mediante ventas a costo cero como una medida de seguridad (whitehat) para proteger los activos. Aunque Magic Eden cerró su mercado de Ethereum en marzo de 2026, los permisos otorgados en la cadena permanecen vigentes. Se recomienda a los usuarios revocar manualmente las aprobaciones del procesador de pagos V2 en Ethereum y del procesador V3 en ApeChain para evitar riesgos de seguridad.
Los resúmenes los escribe una IA a partir del artículo original. No es asesoramiento de inversión.