 CoinScoop
Una aplicación maliciosa para iPhone evade el sandbox de iOS y roba 580.000 dólares en USDT
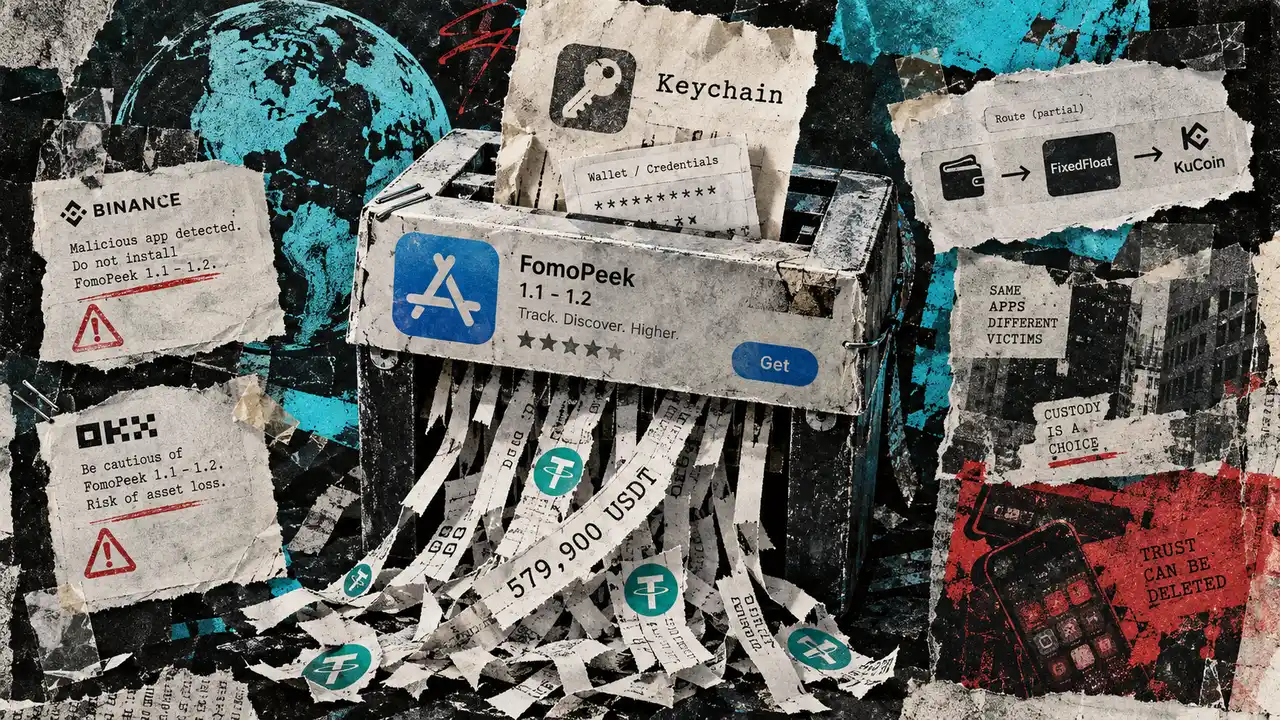
La aplicación Fomopeek, distribuida a través de la App Store de Apple, ha sido vinculada al robo de aproximadamente 580.000 dólares en USDT. La firma de seguridad blockchain SlowMist descubrió que las versiones 1.1 y 1.2 de la aplicación contenían módulos maliciosos capaces de evadir el aislamiento del sandbox de iOS. Estos componentes permitían a los atacantes acceder al Keychain de Apple y a archivos de otras aplicaciones, exponiendo claves privadas, frases semilla y credenciales de inicio de sesión almacenadas localmente. El fundador de SlowMist, Yu Xian, advirtió que la aplicación también se comunicaba con servidores externos para recibir instrucciones remotas.
Los resúmenes los escribe una IA a partir del artículo original. No es asesoramiento de inversión.